



Follow Kritica on Google
Add Kritica to your favourite sources.
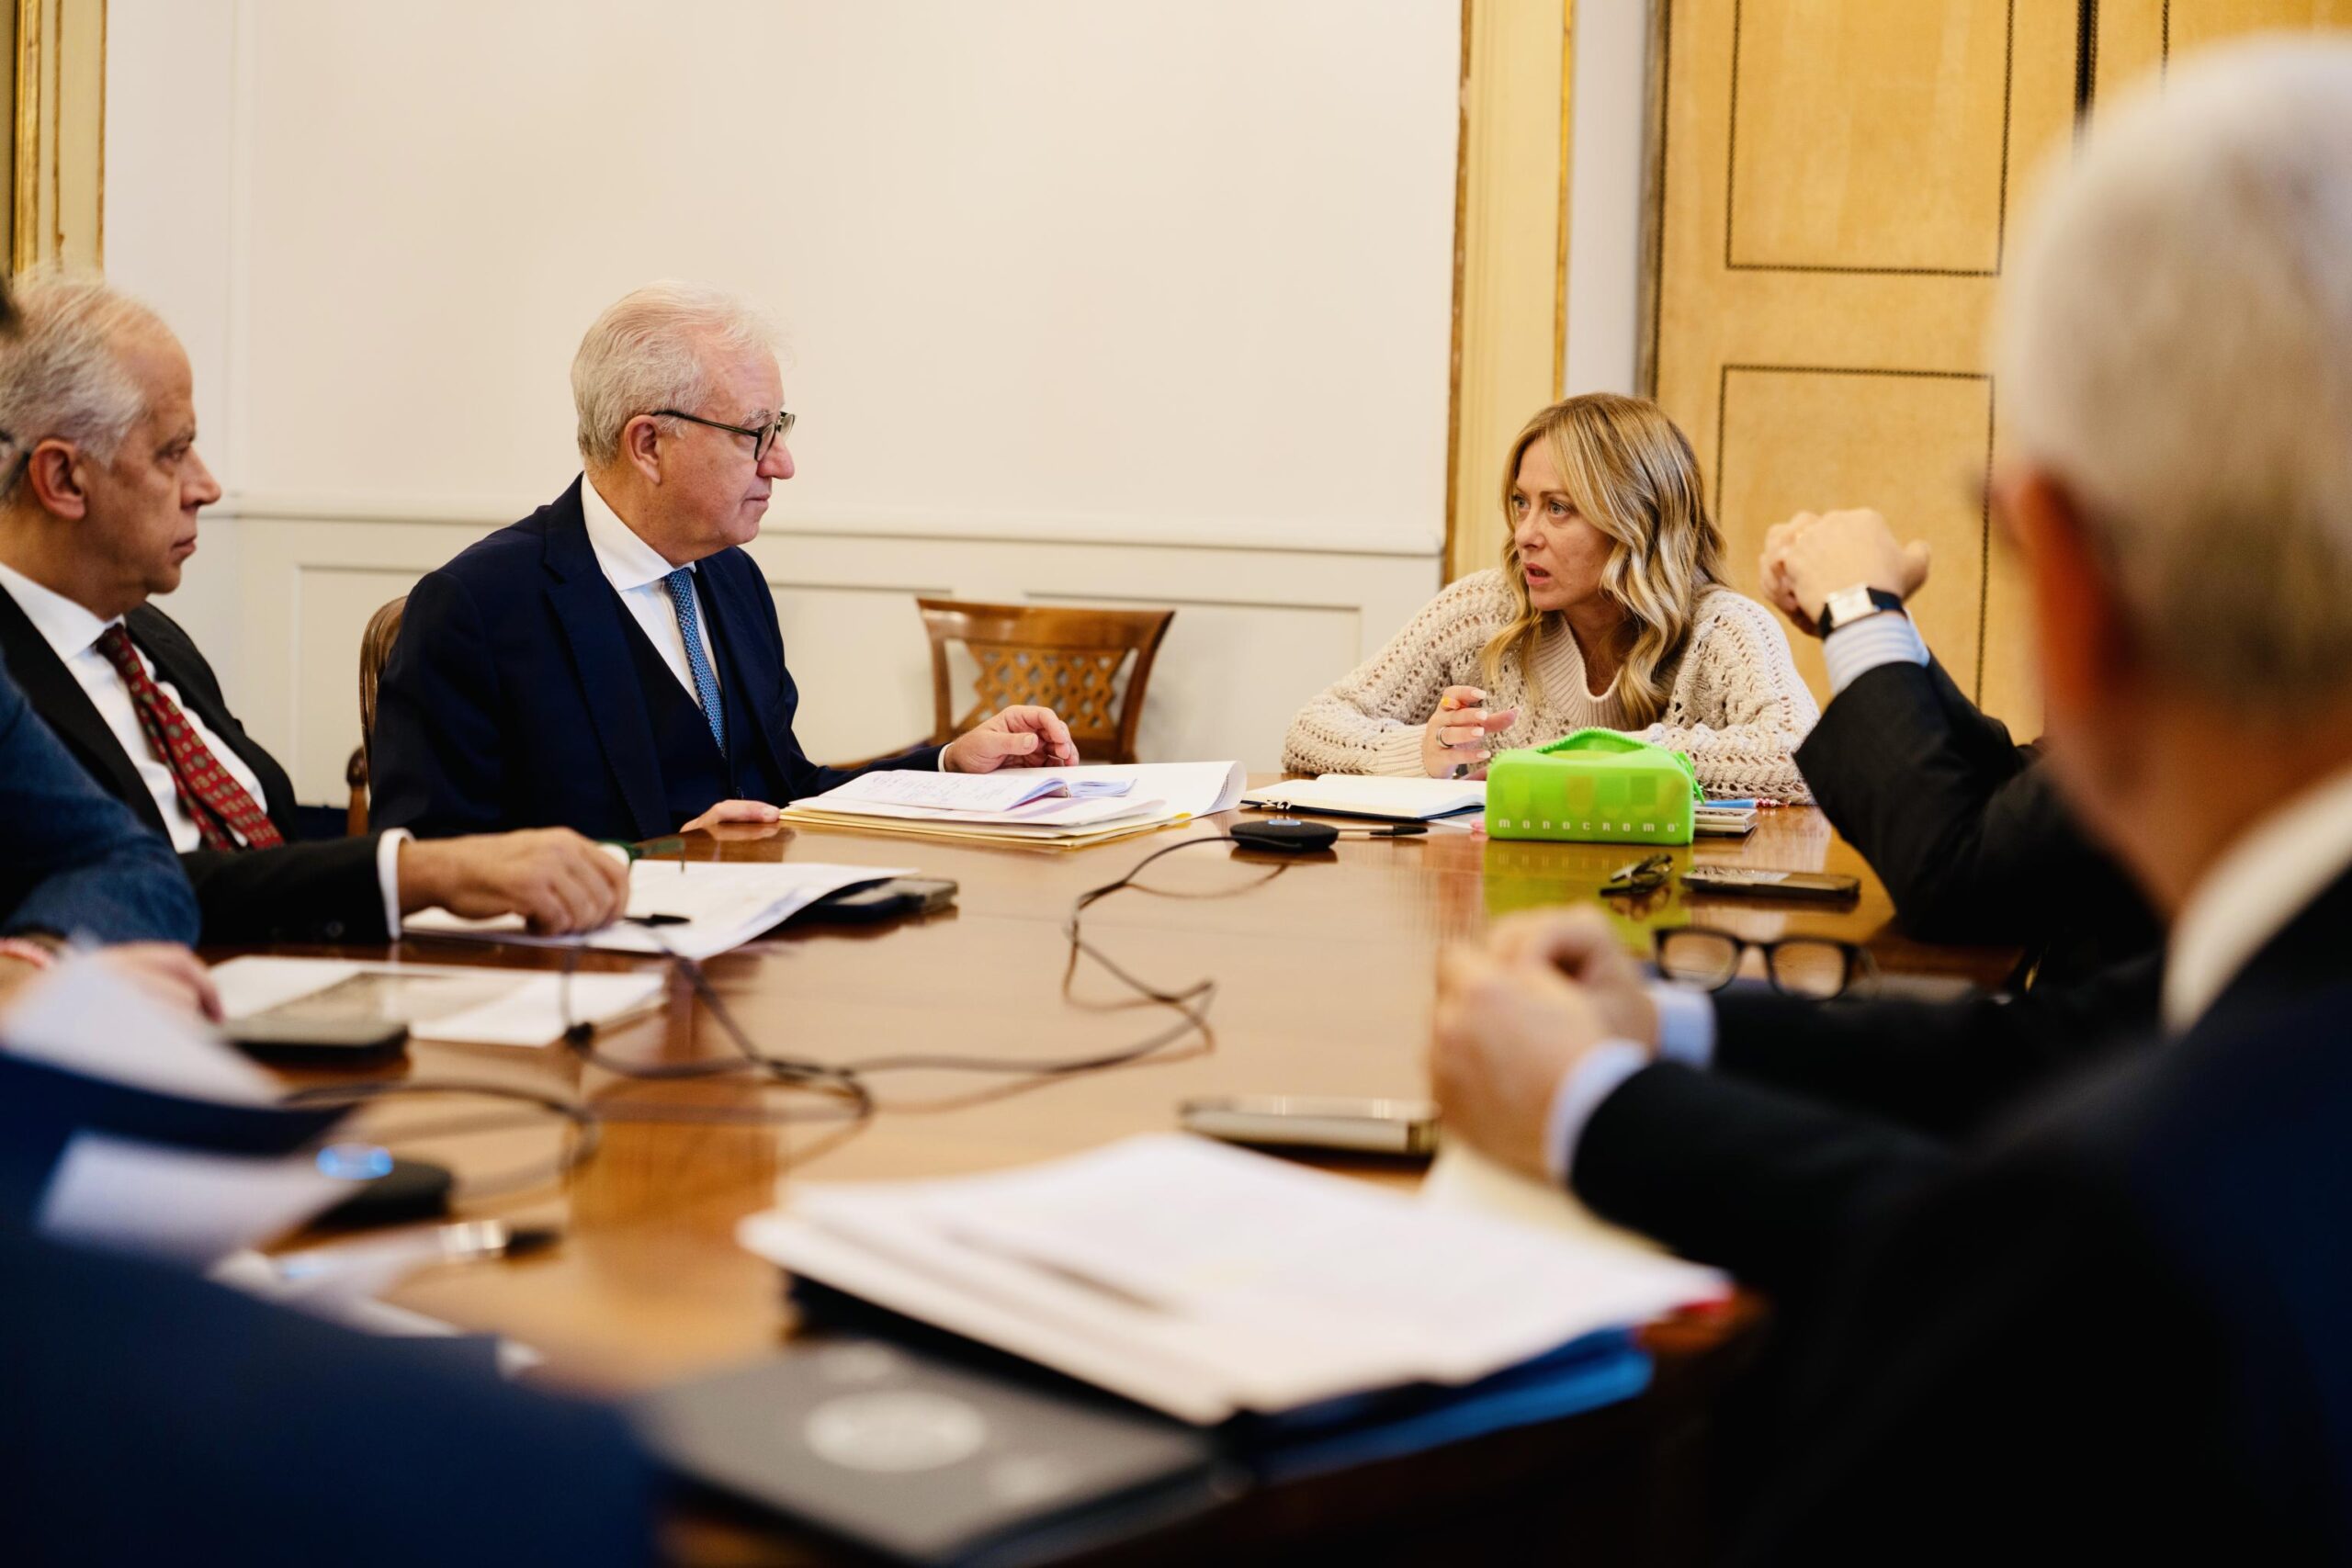
Chissà come ricorderemo, in futuro, quella giornata di novembre del 2026 in cui un’email, inviata alle scuole italiane dall’account di posta rubato di una studentessa di Taiwan, riuscì a produrre un tale scompiglio nella sfera pubblica da portare a riunioni di gabinetto d’emergenza nel governo. Quel giorno in cui un testo improbabile, scritto in modo improbabile, firmato in modo ancora più improbabile, fu comunque capace di creare una reazione a catena tale per cui 6mila istituti furono coinvolti in un presunto allarme terroristico, e molti di questi evacuati. Fortunatamente senza incidenti.
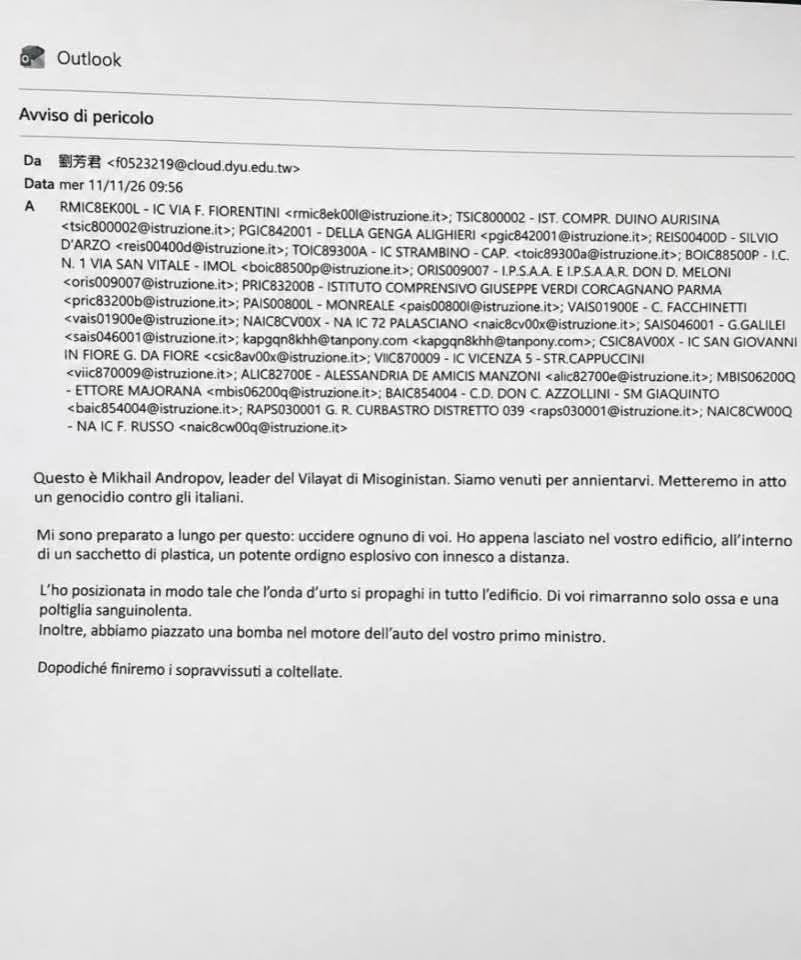
Nell’immediatezza dei fatti, diversi dirigenti scolastici hanno testimoniato ai media di aver capito subito che si trattava di una boutade e di non essersi fatti prendere dalla paura. Altri hanno deciso di evacuare, anche nel dubbio. Non necessariamente questa scelta riconduce all’idea di un Paese in preda al panico. Semmai riconduce all’idea di un Paese in cui le procedure di verifica degli allarmi non funzionano a dovere, e non c’è una linea diretta né fra Ministero e presidii territoriali, né fra presidii scolastici e forze dell’ordine locali, tale da aiutare a prendere le decisioni nel modo più tempestivo, saggio e responsabile. In alcune scuole questo filo diretto si è attivato, e ha funzionato.
Quello che evidentemente non ha funzionato, invece, si trova a monte, in quella catena che fa sì che un’email come quella inviata da “Mikhail Andropov, leader del Vilayat di Misoginistan”, non finisca nello spam, dov’è giusto che stia, ma riesca ad atterrare nella posta in arrivo di migliaia di istituti. Quella che fa sì che dirigenti d’istituto non ricevano una adeguata formazione su come riconoscere e prevenire le truffe online, i messaggi ingannevoli e i falsi allarmi, appunto, e su come, invece, intervenire, a chi rivolgersi nella fattispecie, nel momento in cui si ha un fondato motivo di credere che la minaccia sia seria.
Una catena che trova la sua origine nelle autorità; nel ministero e quindi nel governo, che ha reagito nel modo più meloniano possibile: chiamando a raccolta tutti, opposizione compresa, in una riunione di gabinetto, per non dover ammettere che in questo momento il Consiglio dei ministri non tiene le redini del governo di granché. Finché si tratta di studenti che manifestano, è facile criminalizzarli. Ma quando il capro espiatorio diventa più complicato da additare senza rendersi ridicoli, ecco che le falle del paradigma della “sicurezza” si mostrano, tutte insieme.
Non si può, infatti, pretendere di governare un Paese di sessanta milioni di persone attraverso logiche, ancora prima che apparati di sorveglianza e sofisticazione, di derivazione militare. Come abbiamo scritto presentando la nostra ultima newsletter, “Dis/Ordine“, a cura del nostro collaboratore Dario Morgante, “dalla pretesa impossibile dell’ordine autoritario nasce il dis/ordine”.
Mai descrizione ci è apparsa più adatta alle circostanze che viviamo.
Pretendere che siano tecnologie o soluzioni “cybertech” a far vivere in serenità una società civile significa non ricordarsi più, infatti, che una società civile si chiama così precisamente perché non è militare; non è una estensione dell’esercito. L’Italia non è (ancora) Israele, dove la dimensione militare sovrasta e condiziona l’intera struttura sociale. Non siamo un Paese che vive sotto l’idea di una costante minaccia esistenziale, e non sono stati sufficienti neanche 25 anni di martellante campagna xenofoba sugli “scontri di civiltà” per indurci a credere che sia così.
È per questo che la politica della “sicurezza” non funziona. Perché dietro la retorica della paura, e dietro la politica dell’ansia, svela l’incapacità di governare una società complessa che tende spontaneamente, come tutte le autentiche società civili, alla vita pacifica, non a quella bellicosa.
Anche perché: la guerra stessa ha le sue regole. Qualcuno ha scomodato l’idea della “strategia della tensione” dietro le movenze del governo di questi giorni. Viene quasi da dire: magari ci fosse in atto una strategia della tensione. Almeno sarebbe una strategia. Qui invece siamo, al più, nella messa a dimora del dis/ordine e dell’ansia.
Ma la politica dell’ansia non rappresenta una strategia. Rappresenta semmai la dimostrazione della sua assenza. Un governo che ragiona in modo strategico sa cosa ottenere dalla paura della popolazione. Dimostra di avere un fine verso il quale indirizzare la sua gente. È questa l’abilità, diabolica, di Benjamin Netanyahu. Quell’abilità che gli ha consentito di continuare a ricevere una gran quantità di voti, pur senza vincere le elezioni, anche dopo tre anni di genocidio dei palestinesi per dare la stura al quale ha sacrificato, consapevolmente e volontariamente, le vite di centinaia e centinaia di cittadini israeliani.
Che strategia di risposta si può costituire se la minaccia è firmata Misoginistan? Specialmente considerato che, se esiste, il Misoginistan esiste soprattutto nelle fantasie di ritorno al patriarcato più greve da parte di un’ampia fetta di classe dirigente attuale?
Formule vacue e inconsistenti come “guerra ibrida” non sono sufficienti alle persone affinché possano percepirsi sotto minaccia, o perché inizino a indossare l’abito mentale della guerra.
Ieri l’opposizione è andata a vedere le carte del governo sulla cyber sicurezza, e sebbene sia uscita dicendo che non firmano deleghe in bianco, i leader e la leader hanno perso un’occasione d’oro per denunciare che la politica della cybersicurezza non può dipendere da accordi di business e di potere con Stati implicati nei genocidi e nell’apartheid, come lo Stato d’Israele. Se “più soldi sulla cybersicurezza” come chiede Elly Schlein significa più soldi a Israele per venderci tecnologie testate attraverso la killing machine terroristica raccontata in NAZA; se “più soldi sulla cybersicurezza” significa non vigilare su conflitti d’interessi e opacità come quelle che per esempio hanno coinvolto il senatore Maurizio Gasparri negli scorsi anni, portandolo a dimettersi dalla società italo-israeliana di cui era Presidente; se “più soldi sulla cybersicurezza” significano che un evento totalmente sponsorizzato e organizzato da società israeliane come Cyber Tech Europe si svolge a Roma, in spazi di proprietà nazionale, senza che nessuno tranne Kritica ne dia neanche notizia previa,
in che modo, ci chiediamo, dovremmo sentirci rassicurati, come cittadini, dal fatto che lo Stato investe più soldi sulla cybersicurezza? E qual è realmente la differenza fra investimenti nell’industria bellica e investimenti in Cyber security – dicotomia su cui in queste ore insiste tanto una parte dell’opposizione – se l’intero impianto della Cyber security è pensato, costruito e mantenuto non a partire dalle esigenze di una società civile, ma dall’idea stessa che tutti i Paesi del mondo siano in guerra contro “minacce esistenziali” non meglio identificate, ispirandosi in questo alla stessa logica di paranoia e tribalismo che informa Paesi che praticano attivamente terrorismo e guerra contro le popolazioni, come lo stesso Stato d’Israele e la Russia di Putin?
La sicurezza, per i cittadini di una società complessa, non sta di certo in quanto sappiamo di essere sorvegliati o di poter sorvegliare gli altri. Sta in quanto sappiamo di avere a disposizione reti di intervento e soccorso tempestive, attente e in grado di non lasciare nessuno da solo, in caso di necessità. Chi è in grado di garantire il funzionamento di una simile rete, nel mondo di oggi? Non sembra che lo siano i governi, come il nostro, in preda al dis/ordine politico, filosofico e cognitivo. Ma neanche opposizioni che continuano a girare intorno all’amministrazione dell’esistente in modo cosmeticamente diverso dal disastro attuale, ma non sostanzialmente diverso dal disastro attuale.
Le risorse vanno trovate nella società stessa, nella sua capacità di autorganizzarsi e funzionare ai livelli più basilari attraverso le connessioni umane e una rete di intelligenze che decide di cooperare. In quella operosità sicuramente imperfetta, sicuramente non impermeabile all’incultura e alle derive portate da decenni di depoliticisation sociale, troviamo sia le tracce di ciò che non va, sia, in primo luogo, gli spunti su tutto ciò che, quando funziona, ci salva e ci fa sentire al sicuro. Abbiamo già vissuto momenti di emergenza seri in cui la capacità di cooperazione umana ha fatto tutta la differenza del mondo: per esempio durante il COVID. Anche allora c’era chi pretendeva di farci sentire in guerra. Contro un virus. Anche allora a fare la differenza, nonostante la nevrastenia alimentata, spesso ad arte e in malafede, dal cancan mediatico – proprio come in questi giorni –, a fare la differenza fu la capacità sociale di cooperare, utilizzando il discernimento critico.
© Kritica – Riproduzione parziale consentita citando la fonte e inserendo il link all’inizio della notizia.
CREDITI FOTO: US PALAZZO CHIGI